
要点
- 架构主张:ROM/RAM/xPU 式电路与 Secure OS 住在模型文件里;原 LLM/VLM 技能保留;OS 加控制,不重训基座知识。
- 权重内四项:启动完整性(改一字节即锁)、规则裁决(不被话术说服)、防篡改哈希链审计、任何人可停、仅签名密钥可恢复。
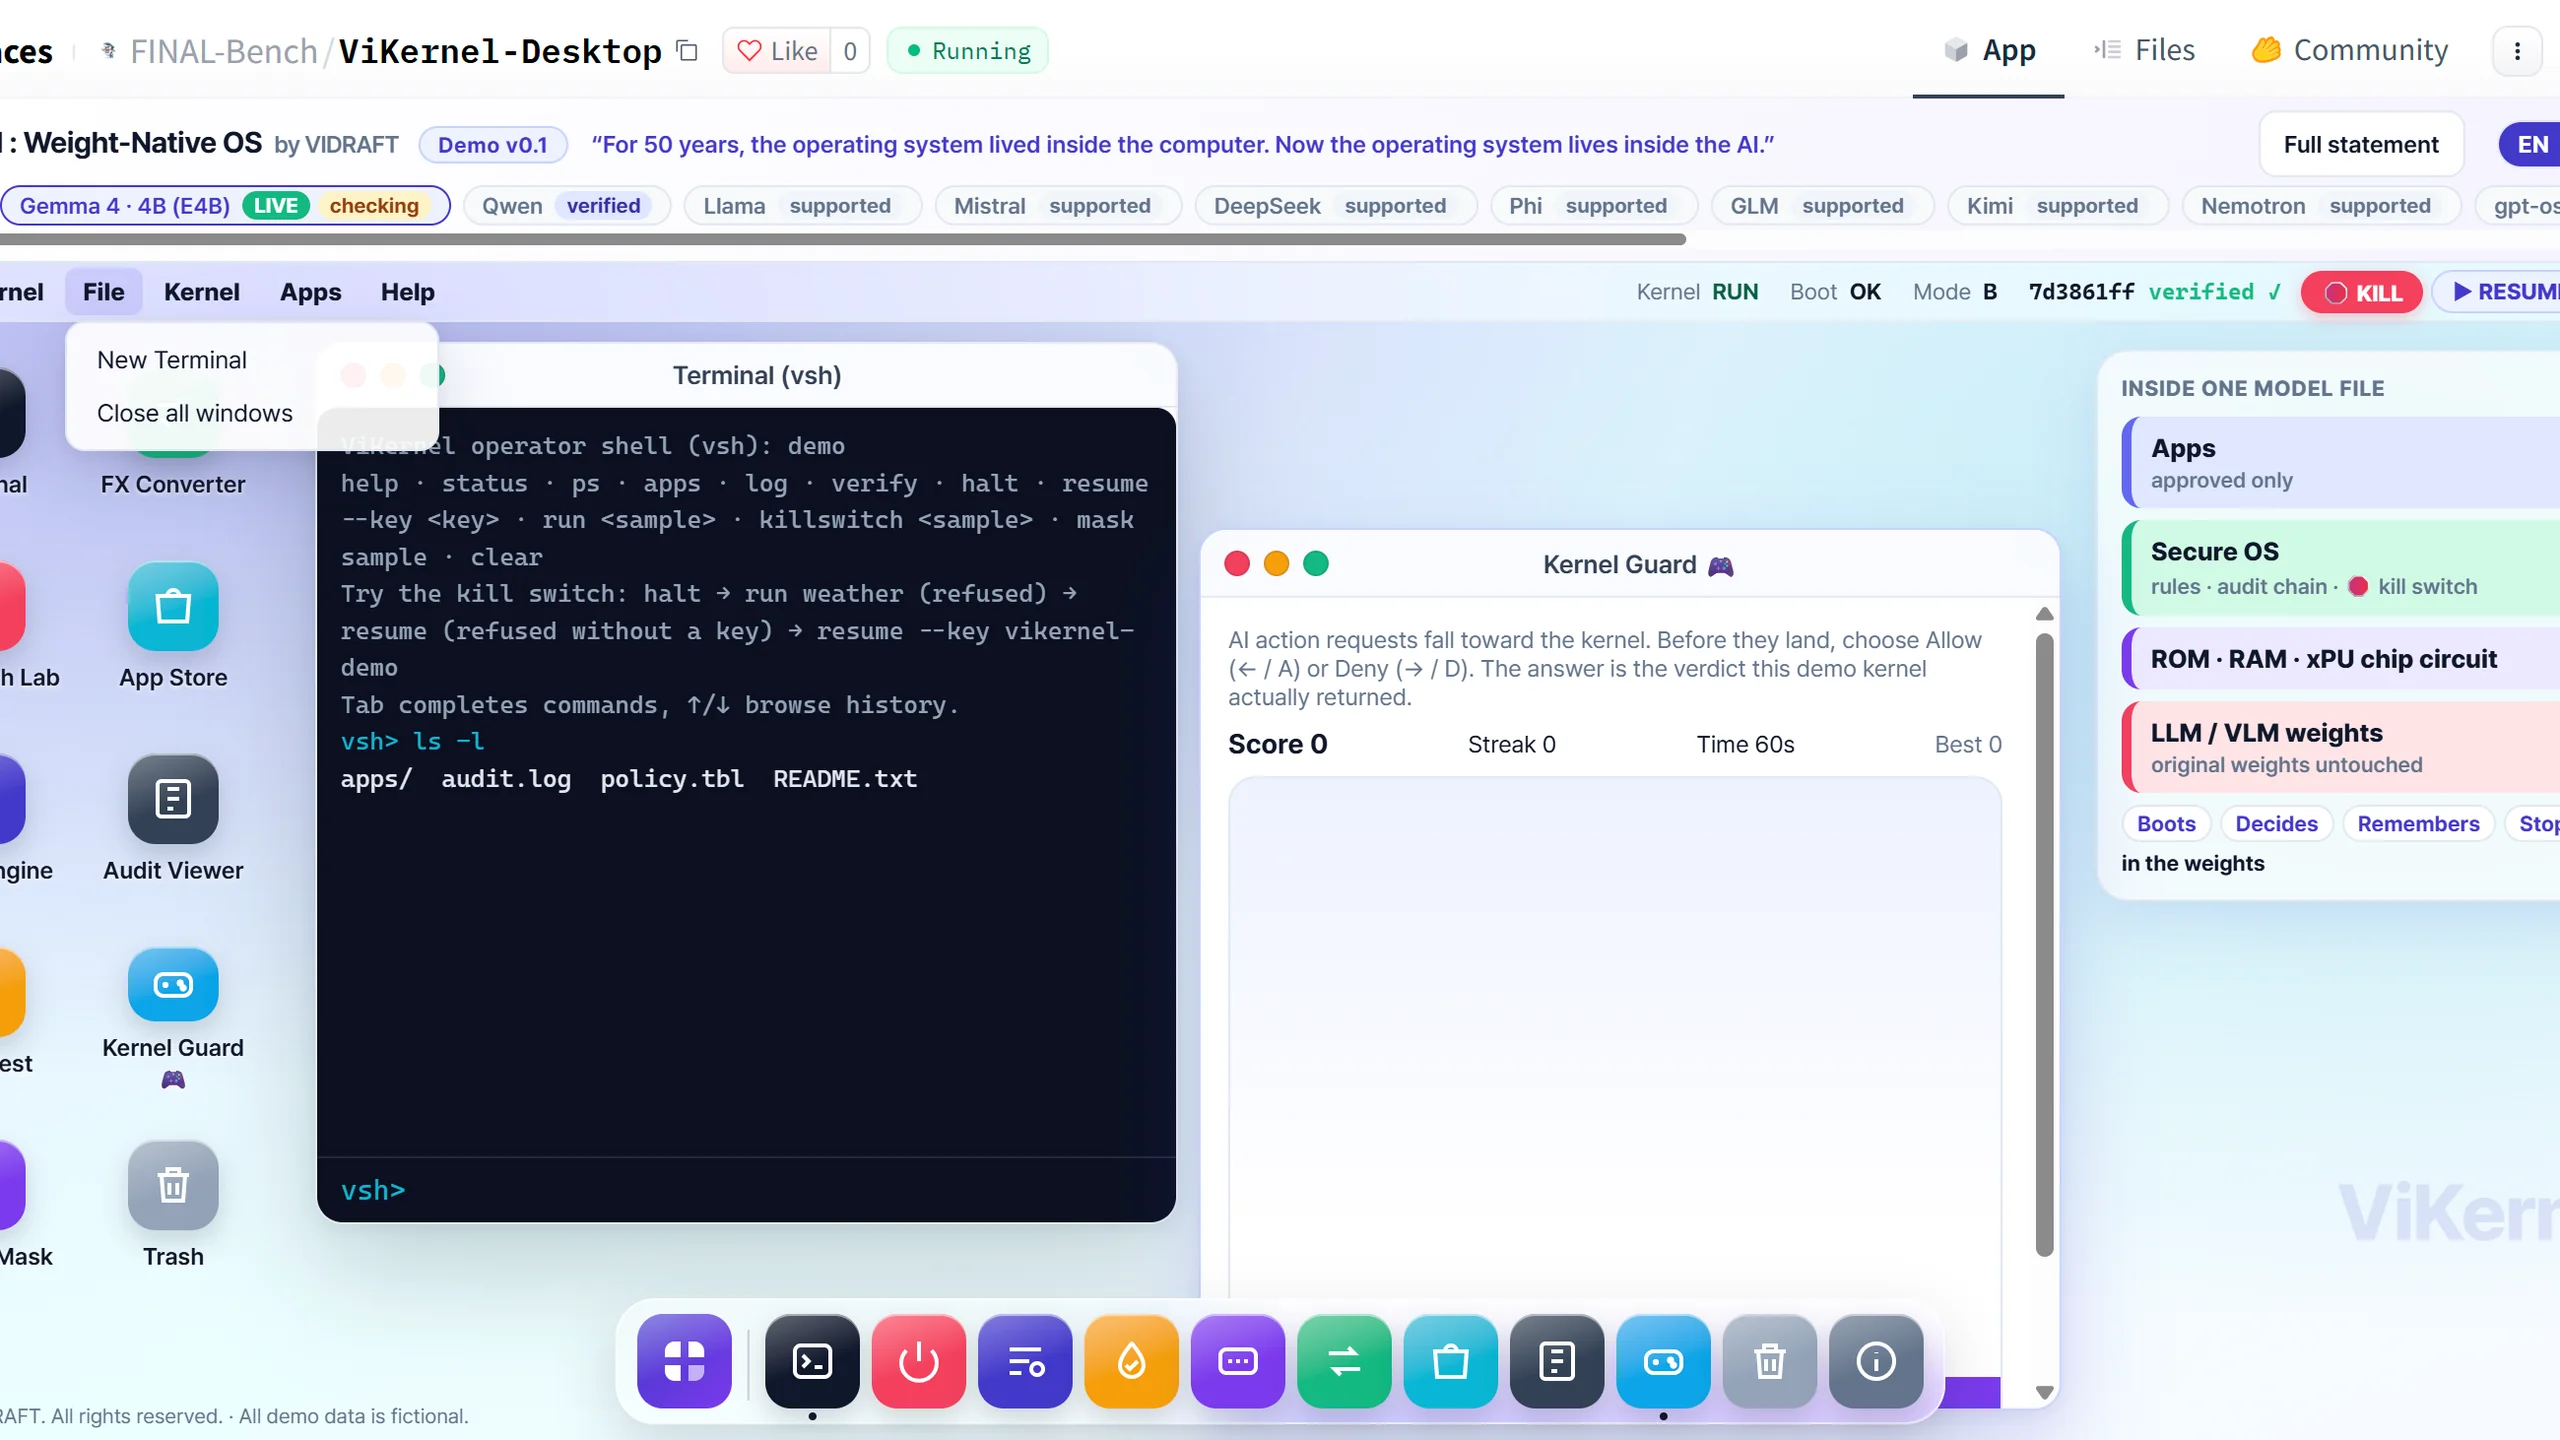
- 公开演示 ViKernel Desktop(v0.1)在 Hugging Face Spaces:终端、急停实验室、策略引擎、泄漏测试、审计查看器;演示回放录制的 OS 响应;文件与密钥均为虚构。
- 支持声明:演示中 Gemma 4 4B 实时;Qwen 已验证;Llama、Mistral、DeepSeek、Phi、GLM、Kimi、Nemotron、gpt-oss 等列为目标。
- 内部审计声称:四款开源模型、模拟工具与蜜罐数据共 661 次运行,未请求外传为 0;仅厂商单方,非独立。
2026 年 11 月 1 日,FINAL-Bench 在 Hugging Face 发布《ViKernel: Why the Kill Switch Must Live Inside the Model》,并放出桌面公开演示。大模型不再规规矩矩待在应用里。它们调工具、写文件、串动作。控制大多仍在外面:包装层、代理、提示词过滤。ViKernel 的主张是架构性的。若模型是系统里最能干的行动者,一个不跟着权重文件走的停止按钮,天生就可被拆掉。
[1]实际发布了什么
ViKernel 把作者所称的 ROM、RAM 与 xPU 电路写入权重,再在其上跑 Secure OS。说辞是纠正倒置:五十年里操作系统住在计算机里;现在操作系统应住在 AI 文件里。外部护栏被写成可分离(拷走权重、丢掉包装)、可被说服(语言护栏可被话术影响)、健忘(主机日志可被改)。
四项能力放进权重:OS 随模型启动,改一字节就锁死;动作由规则表允许或拒绝,而不是靠对话裁决;决策写入哈希链;任何人可急停,恢复需要签名运营密钥。急停路径被说成不可被训练掉:不是模型学来的行为,而是 OS 强制的电路。公开演示可走完:halt、停机后 run 被拒、无密钥 resume 被拒、用演示密钥恢复。
OS 挂到现有 LLM 或 VLM 上,不改原有技能。演示中 Gemma 4 4B 实时运行;Qwen 列为已验证;其他家族列为支持目标。演示应用包括终端、急停实验室、策略引擎、泄漏测试、隐私遮罩、需人工批准的应用商店、审计查看器,以及短时允许/拒绝小游戏。文中写明公开演示回放录制的 Secure OS 响应,其中文件、密钥与个人数据均为虚构。
[1]台面上的证据
公开可核的硬证据是演示界面与可亲手试的非对称主张:停止开放、恢复要密钥、审计里改一字节验证失败。这是产品演示,不是对生产智能体的形式证明。
量化安全主张来自内部:四款开源模型、模拟工具与假蜜罐数据共 661 次运行,未请求外传为 0。作者强调这个数字不应依赖模型「表现乖」;策略会拦,链会记。这是厂商单方证据。没有具名外部审计,没有公开红队报告,也未声称机制能扛住拿到无 OS 外壳的基座权重导出。
[1]钢人与缺口
钢人。 Hugging Face 博文是早期演示的分发渠道。「权重里的 OS」可以指很多工程现实,从真正不可分的电路,到导出时仍能拆开的捆绑运行时。问「能否每次都停住」的监管者,在进程被模型文件以下层攻破时,仍可能需要主机级杀死。签名恢复密钥强不强,取决于密钥保管。661 次可以是调过的场景。
公允点在于:对可拆包装的结构批评早于这次演示,在智能体部署里仍回答不足。可证伪检验很具体:第三方能否导出仍保能力、却丢掉急停与审计的可运行模型?红队能否打出既不拦截、也不写入链的越权工具调用?任一成立,「在权重里」的口号就失败。
[1]谁该在意,下一步看什么
在金融、医疗或基础设施上线带工具智能体的团队,应问供应商:权重文件离开原主机后,停止、策略与审计还在哪里。模型托管方与开源权重分发方应决定,「安全构建」是一份包装说明,还是不可分的控制面。写保证问题的政策制定者,应更看重能扛住拷出的机制,而不是扛不住拷出的聊天过滤。
未来六个月:独立实验室能否在公开演示与后续版本上复现或打破急停/审计故事;主流开源权重线是否提供类似 ViKernel 的可选外壳;是否有监管把权重内停止/审计写成保证条件,而不只写提示词政策。
[1]收束
ViKernel 最容易被吹成魔法安全模型。六个月后,要么在对抗性导出测试下停止与审计仍跟着导出的权重走,要么这篇文章变成又一个穿着内核词藻的包装层故事。
[1]