
要点
- PrivacyLib 跑在数百个数据/处理系统的客户端内:系统集成一次,隐私能力以模块插入;声称每秒数十亿次检查。
- 对内部 AI 代理:工具调用路径构建时未知;AgentLib 关联会话上下文并向下传播,至 PrivacyLib 边界由 Policy Zones 等模块做观察与阻断。
- 教训来自真实事故:无效配置曾拖垮进程、标注变更曾改写访问决策;可靠性与按服务可回滚,是热路径被信任的前提。
Meta Engineering 在 2026年10月27日发表 PrivacyLib 深潜,作为 Privacy Aware Infrastructure(PAI)系列的一环。核心问题被写成一句:能否证明数据只去被允许去的地方?
对内部 AI 代理,答案不再是给每个代理列一份允许触达的系统白名单。官博明确:工具调用路径可能事先未知;于是把代理上下文带到共享的数据访问边界,由 PrivacyLib 模块观察并阻断不允许的操作。这是一次把“代理安全”从应用层意图,下沉到基础设施强制的工程赌注。
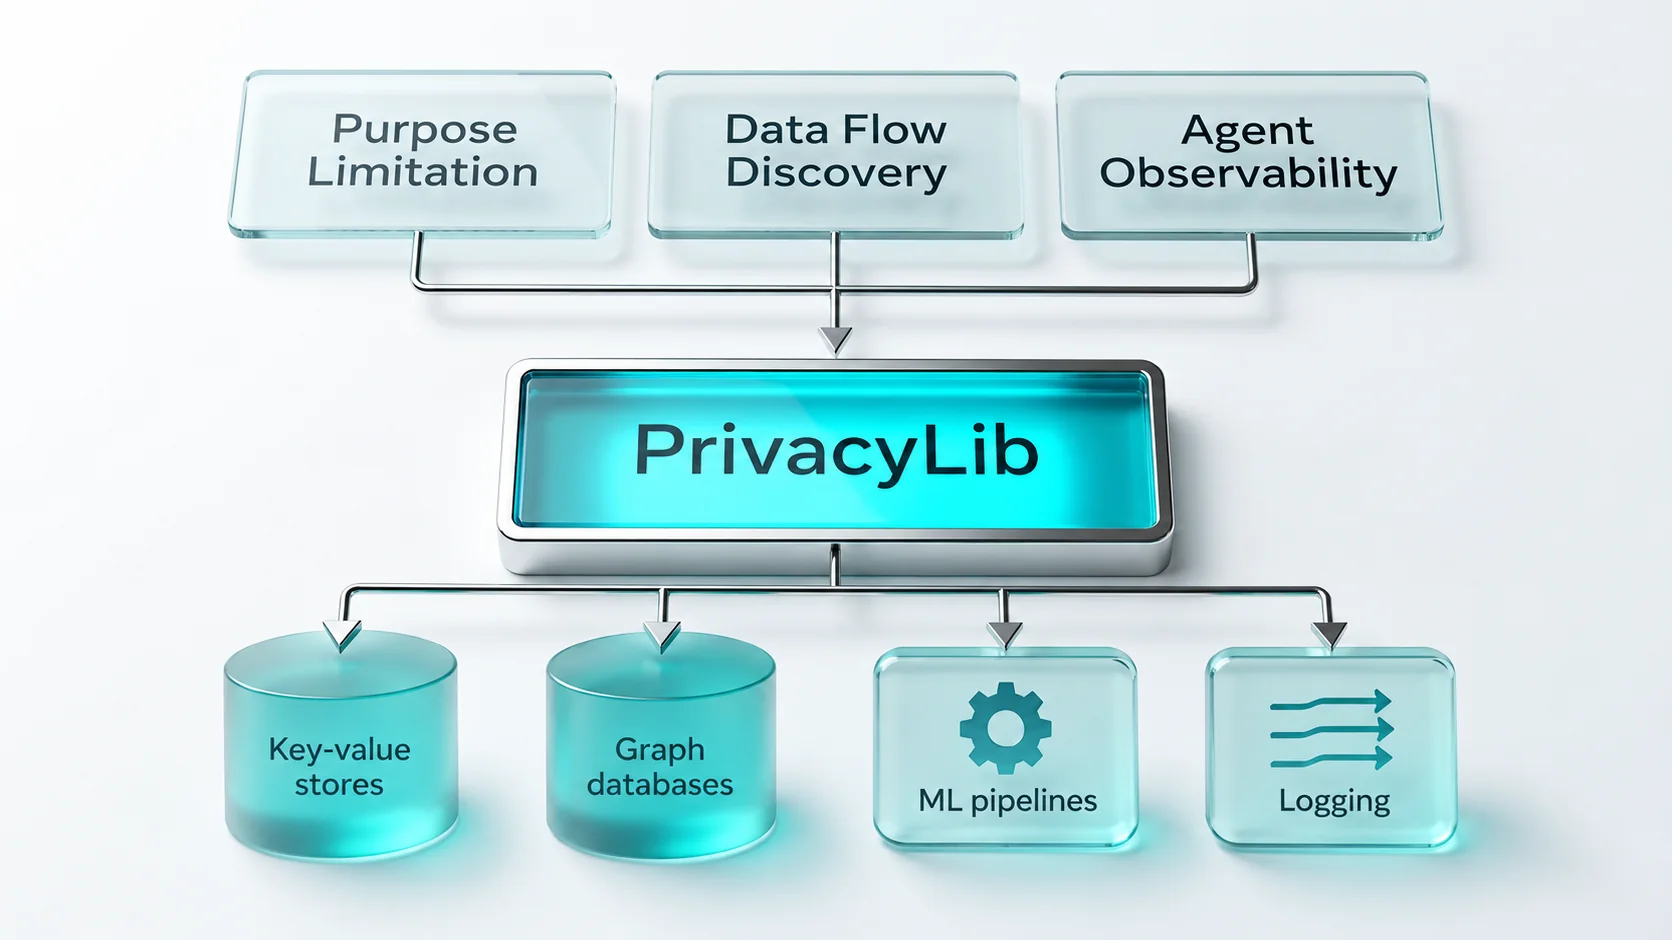
[1]历史做法是每个隐私需求在每个系统客户端各实现一遍,新需求跨系统可能耗时数月。PrivacyLib 把系统集成与需求实现拆开:每个系统集成一次;能在数据访问点满足的需求做成共享模块。模块分两类:强制模块可阻断访问(如 Policy Zones 做目的限制);观察模块只记录(如 Privacy Probes 收集数据流发现信号)。内部 AI 代理兴起后,又增加 Agent Observability 模块——已集成系统无需再做一轮集成即可接上。
规模数字:一百多个用于访问数据服务的库、数千生产服务版本、每日数百万资产被访问、每秒数十亿次检查。工程策略对应覆盖(类型化客户端 + 剩余 RPC 网络边界)、规模(构建期编译需求、进程内缓存避免热路径网络调用)、可靠性(随拥有服务的发布管线滚动,而非舰队级配置推送)。文中用 Messenger 后端经 Logger 写消息元数据到数仓的例子,演示 Policy Zones 如何在写入前检查目的与目的地表注。
[1]代理段落是这篇对行业最有外溢力的主张。AgentLib 按 PrivacyLib 的设计原则做成通用运行时,在支持的路径上把每次工具调用与代理会话关联;下游客户端与服务传播该上下文,直到抵达已集成 PrivacyLib 的系统。在边界上,库合并上下文、请求操作与目的地表注,交给各模块决策。Agent Observability 记录会话与工具调用标识、目的地、客户端 API、集成点与错误,便于按会话追查。Policy Zones 在启用路径上无改动复用:即使代理选择了开发者未预料的工具,访问决策也不依赖代理“按预期行为”。
展望写明下一步更难:实时评估内部代理行为,以及多代理链式沟通——一次数据访问可能离最初请求的人隔着数个代理。同时把 PrivacyLib 风格控制扩展到 AI 训练数据路径。
[1]钢人反驳:公司工程博客描述的是内部架构意图与部分事故教训,不是独立审计;“支持的路径”意味着未覆盖的工具调用链仍可能绕过;Policy Zones + 表注依赖标注正确性——文中已承认标注变更曾导致产品失败,说明边界强制同样会被错误策略放大。
仍待核验:AgentLib 覆盖的工具/服务比例;阻断率与误杀率;相对 per-agent allowlist 的定量对比;对外是否开源或仅叙事开源。事实置信度中高(机制描述具体、含失败案例);外推到“所有大厂代理安全都应下沉到数据边界”置信度中等。
[1]对正在把编码/运维代理接入生产数据面的企业,这篇把争论从“提示词里写清不要碰敏感表”转向“工具调用未知时,策略必须住在数据客户端”。对隐私与安全团队,模块化意味着新需求应优先写成可复用强制/观察模块,而不是再开一百个系统项目。对监管,PAI 叙事提供了“基础设施内嵌证明”的模板,但也把问责推到标注与覆盖率这些仍可能失真的层。
[1]未来六个月应看:AgentLib 覆盖是否从“支持的路径”扩到可量化的默认路径;多代理链式访问的策略如何归因;以及同行是继续做应用层允许列表,还是开始在共享数据客户端上报同类边界模块。
[1]