
Anthropic 在 2026 年 10 月 23 日发文,介绍 Claude Duet 的安全、隐私和防护。页面写,它目前是研究预览,用一台云端电脑替人做事,即使用户关掉应用也会继续跑。它可以读取用户选择连接的应用,也可以在人不在时读收件箱、起草回复、预订和跑例行任务。公司称自己的团队也在自己的账户上每天用它工作。这些是产品说明,不是一份已完成的外部审计。
[1]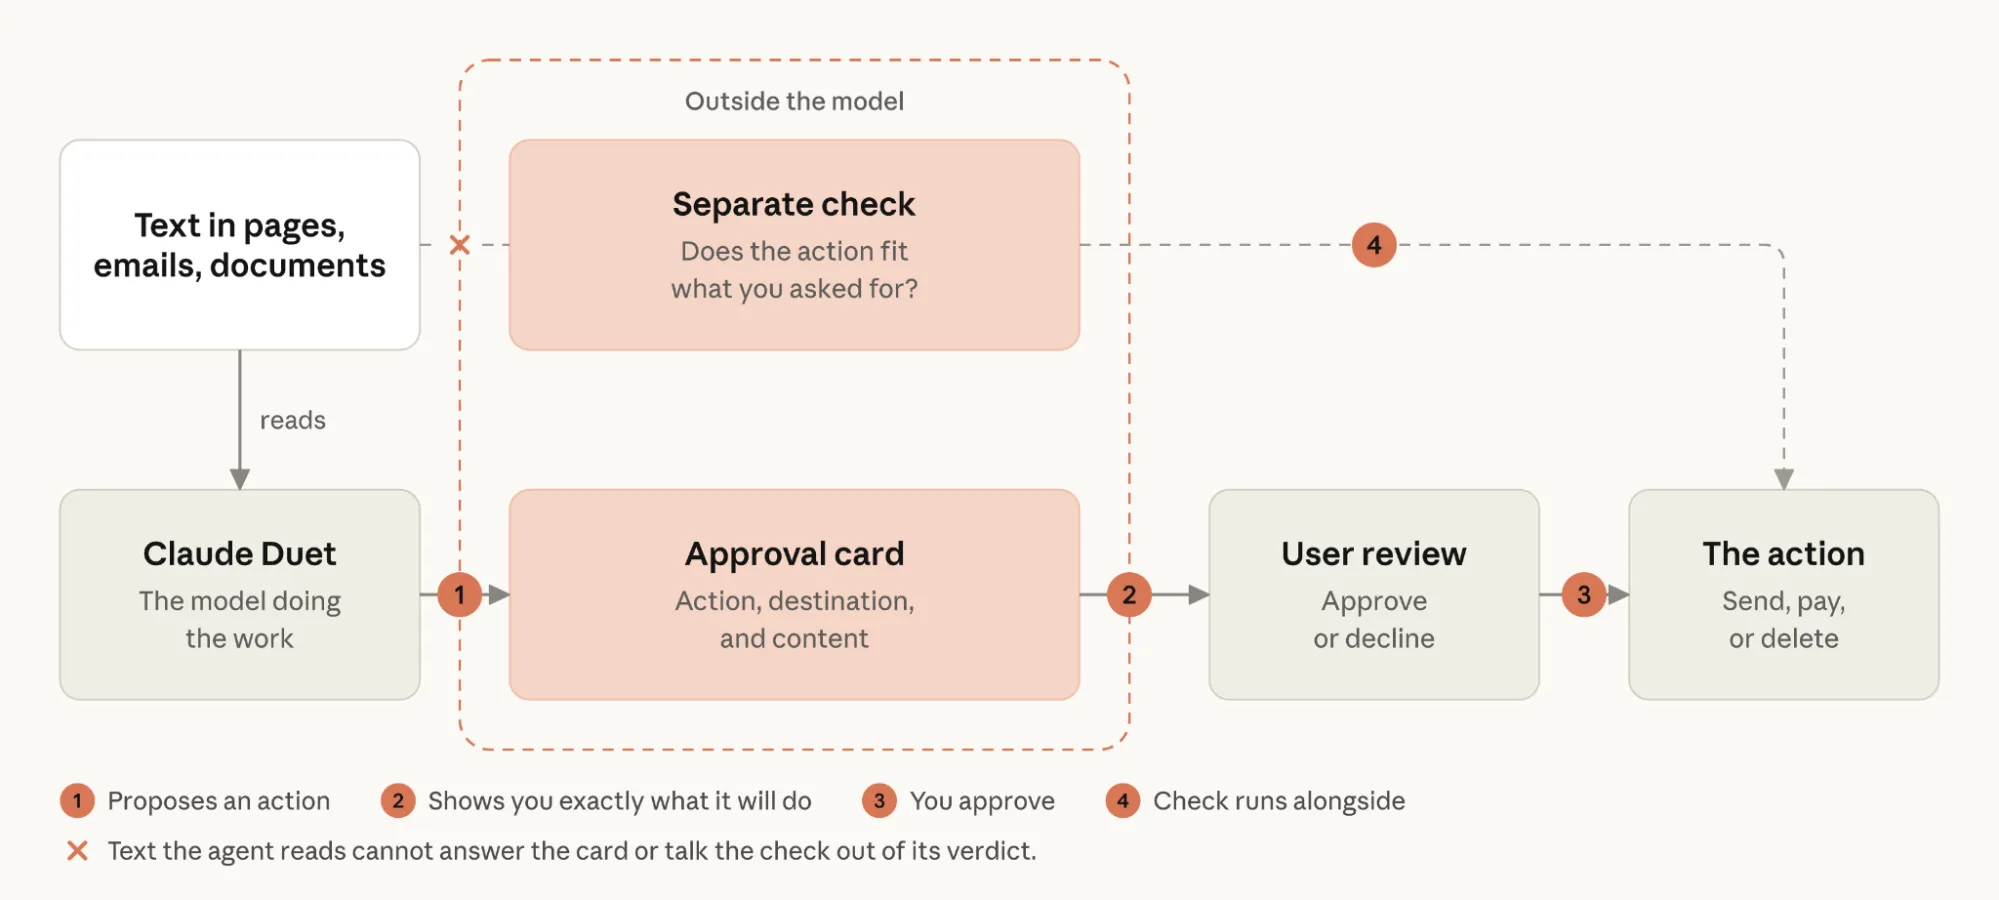
页面列出三条原则。用户自己的信息,以及别人在已连接应用里分享的内容,要谨慎处理,发出去之前有一个新的分类器检查草稿。用户仍然决定它能以自己的名义做什么。公司还称,Claude Duet 看不到密码、浏览器 cookie、登录令牌或其他凭据。最后这一条是公司的说法。凭据怎样从浏览器经过,文章写了做法,这里不转述。
[1]配图是文中的图 1。图注写,批准卡和单独的检查都放在正在工作的模型外面,因此代理读到的文字不能替这张卡作答。正文与之对应:在发送可能敏感的消息、付款或删除任何东西之前,它会把动作、去向和内容显示出来,包括每一个接收者,然后等待批准。旁边还有一次自动检查,用来判断动作是否符合用户的意图。页面写,这次检查跑在工作模型之外,藏在页面里的指示不能改变它的结论。
[1]有些动作即使得到批准也不允许。页面举的例子是买卖证券、在账户之间转账,以及进入别人的账户。另一些步骤不会因为批准过很多次就改成不再询问,例如付款或汇出钱、删除订单、新建账户。人不在时跑的例行任务,用的是同一套限制。公司称,购买时用钱包里的一张一次性卡,类似 Stripe 的 Link,限额是该商户和该金额。用户在 Link 应用里看到商品和总价后再批准。真实卡号不会给 Claude Duet,也不会给商户。
[1]发出去的内容分成两档,这也是公司的分类。登录凭据、完整的银行卡号和银行账号、政府证件号码被放在永不分享一档,即使有人要求也不分享。健康或财务这类其他私人信息,需要明确同意才分享。页面写,用户自己的请求算作同意,例如让它给牙医写一封关于牙痛的说明,通常不必再批准一次。公司承认,研究预览里的这些检查偶尔会漏掉问题,也会把无害的消息标出来。页面没有给出漏掉或误标的比例。
[1]公司称,浏览器发出的请求带有单独的 User-Agent,并公布了它浏览时使用的公网地址,网站可以据此认出它。发布前,公司联系过若干大型网站,允许它们拒绝 Claude Duet 来访,有些网站选择了拒绝。红队、外部渗透测试和公开的漏洞奖励都在页面上被提到。页面写,针对云端浏览器和登录表单的后续测试还在进行,但没有写出通过或失败的数目。审批问得多勤、登录怎样完成、敏感信息检查分得准不准,页面都说还在变。
[1]